

Awaria GitHub 8 czerwca 2026: błąd 504 Gateway Timeout, masowe wylogowania i zagrożenia bezpieczeństwa
GitHub przestał działać 8 czerwca 2026. Błąd 504 Gateway Timeout, masowe wylogowania i podatność Claude Code Action. Pełna analiza techniczna.
GitHub przestał działać 8 czerwca 2026. Błąd 504 Gateway Timeout, masowe wylogowania i podatność Claude Code Action. Pełna analiza techniczna.

MQTT w skali 100-1000 urządzeń: analiza TCO, koszty chmury vs własny klaster EMQX i kiedy brak HA to świadoma decyzja. Dla CTO i zarządu.

Głęboka konfiguracja MQTT: QoS 1 i 2, LWT, ACL, integracja z Microsoft Entra ID przez OAuth2, WebSocket i architektura multi-tenant.

Kod QR w e-mailu wystarczy, by atakujący przejął tożsamość cyfrową i ominął MFA. Quishing, architektura Enterprise i jak się skutecznie bronić.

Aktualizacja 2026. Jak Polska przeszła od internetu wdzwanianego i sieci TPNET do światłowodów, DWDM, MPLS i krajowych węzłów wymiany ruchu.

BitLocker to wbudowane w Windows narzędzie do szyfrowania dysków, będące standardowym elementem infrastruktury firm produkcyjnych, usługowych i technologicznych działających na Windows 11 i Windows Server. 13 maja 2026 roku badacz bezpieczeństwa opublikował exploita o nazwie YellowKey, który pozwala otworzyć dysk chroniony BitLockerem przy pomocy zwykłego pendrive’a i restartu komputera, bez podawania jakiegokolwiek klucza. Redakcja Tom’s […]

Jak działa komunikacja radiowa? Od fal elektromagnetycznych i pierwszych eksperymentów, przez AM i FM, aż po Wi-Fi i 5G – techniczne wprowadzenie do świata bezprzewodowej transmisji danych.

Dyrektywa 2023/2673 nakłada obowiązek przycisku odstąpienia od umowy od 19 czerwca 2026 r. Co zmienić w sklepie internetowym? Wymogi techniczne, UX, kary UOKiK.

SOC 2 to raport z niezależnego badania kontroli bezpieczeństwa systemu. Nie certyfikat, nie wymóg prawny, ale de facto przepustka do sprzedaży B2B enterprise, zwłaszcza do klientów z USA lub organizacji objętych reżimami NIS2 i DORA. Kluczowy wybór: Type I (projekt kontroli na dany dzień) vs Type II (skuteczność działania kontroli w czasie, potwierdzona przez audytora […]

Outsourcing IT dla firm przemysłowych ze Świętokrzyskiego: Proxmox VE 8, Zabbix 7, Wazuh SIEM, NIS2. Zdalna administracja + dojazd on-site z Lublina. Bezpłatny audyt zerowy.

Outsourcing IT dla firm przemysłowych z Podkarpacia: Proxmox VE 8, Zabbix 7, Wazuh SIEM, NIS2. Zdalna administracja + dojazd on-site z Lublina/Krakowa. Bezpłatny audyt zerowy.
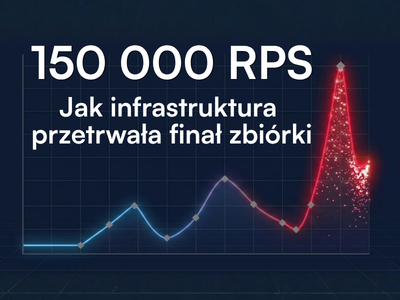
Zastrzeżenie metodologiczne: Poniższa analiza opiera się na publicznie dostępnych informacjach, obserwacjach zachowania systemów podczas eventu oraz standardach branżowych SRE. Wewnętrzna architektura SiePomaga i Tipply nie jest publicznie udokumentowana. Tam, gdzie piszemy o przyczynach i mechanizmach awarii, przedstawiamy nasze hipotezy i najbardziej prawdopodobną rekonstrukcję zdarzeń – nie twierdzenia oparte na bezpośrednim dostępie do systemów. Rekomendacje architektoniczne […]
Audyt IT przed sukcesją w firmie produkcyjnej – case study SparkSome. 6 krytycznych ryzyk: prawa autorskie, dokumentacja, serwer pod TV. Sprawdź checklistę.
Większość firm inwestuje ogromne budżety w nowoczesny sprzęt, wydajne serwery i drogie licencje. Jednak niewielu decydentów zdaje sobie sprawę, że nawet najdroższa infrastruktura jest tykającą bombą, jeśli nie towarzyszy jej rzetelna dokumentacja techniczna IT. Dokumentacja infrastruktury IT to nie tylko „instrukcja obsługi” systemów. To strategiczny zasób, który w krytycznym momencie decyduje o tym, czy Twoja […]

Jak zunifikować storage za pomocą Ceph – integracja z Kubernetes (Rook, CSI, RBD), OpenStack (Cinder, Glance) i Proxmox. Porównanie z macierzami SAN, wymagania sprzętowe, architektura produkcyjna i redukcja TCO w infrastrukturze on-premises.

Zmiany Root CA TLS w 2026 mogą powodować błędy połączeń w starszych systemach, aplikacjach i IoT. Sprawdź ryzyka oraz plan przygotowania.

Wysoka dostępność (High Availability) to w dzisiejszym biznesie matematyka, nie magia. Każdy model ochrony danych to świadomy kompromis między bezpieczeństwem, wydajnością a kosztem. Podczas gdy tradycyjna replikacja 3x, oparta na trzykrotnym kopiowaniu danych, oferuje najwyższą wydajność kosztem zaledwie 33% efektywności dyskowej, nowoczesny Erasure Coding 4+2 matematycznie dzieli dane na fragmenty, zapewniając tę samą odporność przy […]

W tradycyjnych macierzach dyskowych wydajność systemu jest ograniczona przez moc obliczeniową kontrolera (head unit). W pewnym momencie dodawanie kolejnych dysków nie przynosi zysku – procesor macierzy po prostu nie nadąża z obsługą metadanych i operacji I/O. Co to jest Ceph? Ceph to rozproszony system pamięci masowej typu Software-Defined Storage (SDS), który eliminuje wąskie gardła tradycyjnych […]