Osoba przed dwoma monitorami z czerwonymi oknami terminala i komunikatem „SYSTEM HACKED”.

Ataki na sieć 5G: SUCI, downgrade do LTE, burze sygnalizacyjne i izolacja network slicing

Najważniejsze zagrożenia dla sieci 5G to ujawnienie stałego identyfikatora abonenta, wymuszenie przejścia urządzenia do starszej technologii (LTE lub 2G), awarie i przeciążenia funkcji AMF wywołane sygnalizacją przed uwierzytelnieniem oraz niewystarczająca izolacja wycinków sieci (network slicing). Standard 5G ma mechanizmy przeciw każdemu z nich, ale ich skuteczność zależy od trybu pracy sieci (SA lub NSA), konfiguracji […]

Czytaj więcej
Architektura sieci 5G od anteny do chmury: techniczny przewodnik po bezpieczeństwie

Architektura sieci 5G od anteny do chmury: techniczny przewodnik po bezpieczeństwie

Architektura sieci 5G składa się z trzech warstw: urządzenia użytkownika (UE), sieci radiowej NG-RAN ze stacjami bazowymi gNB oraz rdzenia 5G (5G Core, 5GC). Rdzeń 5G w trybie Standalone jest zbudowany z funkcji sieciowych, które komunikują się ze sobą przez API HTTP/2, a nie przez dedykowane protokoły punkt-punkt. Dlatego bezpieczeństwo 5G wymaga jednocześnie wiedzy telekomunikacyjnej […]

Czytaj więcej
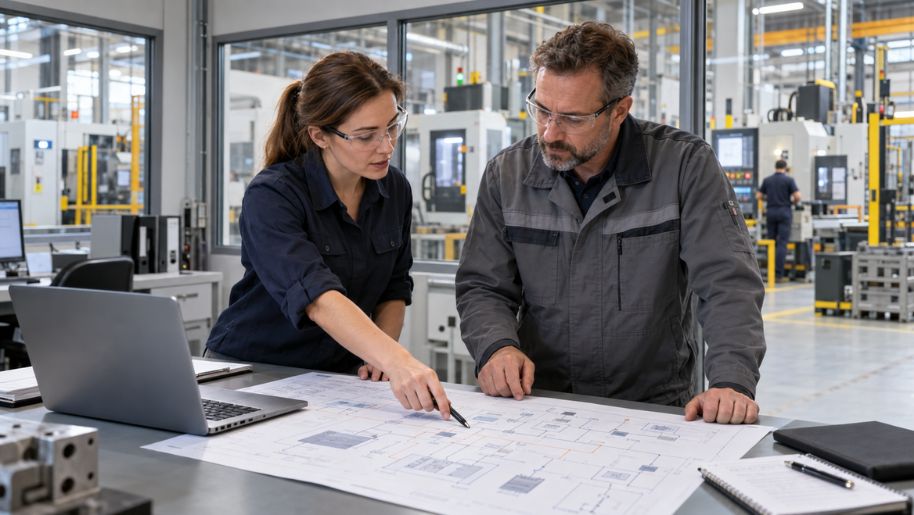
Dwoje inżynierów w odzieży roboczej i okularach ochronnych analizuje wydrukowany schemat sieci. Na stole znajduje się laptop, a za przeszkleniem widać halę z maszynami produkcyjnymi. Obraz ilustruje współpracę audytora z zespołem automatyki podczas oceny bezpieczeństwa środowiska IT/OT.

Audyt cyberbezpieczeństwa w firmie produkcyjnej: zakres, etapy i wymagania KSC/NIS2

Audyt cyberbezpieczeństwa w firmie produkcyjnej to systematyczna i udokumentowana ocena, czy zabezpieczenia biura i hali faktycznie chronią ciągłość produkcji. Obejmuje sieć, serwery, tożsamość, kopie zapasowe, dostęp dostawców i procedury, a jego wynikiem jest lista ryzyk uszeregowanych według wpływu na biznes oraz plan naprawczy. Dla firm objętych ustawą o KSC jest też praktycznym sposobem wykazania, że […]

Czytaj więcej
Inżynier obsługujący panel sterowania maszyny na hali produkcyjnej.

NIS2 w firmie produkcyjnej: kogo dotyczy KSC i jakie są obowiązki?

Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC), która wdraża w Polsce dyrektywę NIS2, obowiązuje od 3 kwietnia 2026 r. W przemyśle obejmuje przede wszystkim średnie i duże firmy z siedmiu obszarów działalności przemysłowej i produkcyjnej: chemii, żywności, wyrobów medycznych, elektroniki, sprzętu elektrycznego, maszyn oraz pojazdów. Takie firmy są zwykle podmiotami ważnymi i do 3 kwietnia […]

Czytaj więcej
BitLocker przestał być bezpieczny. Co powinna zrobić Twoja firma już teraz?

BitLocker przestał być bezpieczny. Co powinna zrobić Twoja firma już teraz?

BitLocker to wbudowane w Windows narzędzie do szyfrowania dysków, będące standardowym elementem infrastruktury firm produkcyjnych, usługowych i technologicznych działających na Windows 11 i Windows Server. 13 maja 2026 roku badacz bezpieczeństwa opublikował exploita o nazwie YellowKey, który pozwala otworzyć dysk chroniony BitLockerem przy pomocy zwykłego pendrive’a i restartu komputera, bez podawania jakiegokolwiek klucza. Redakcja Tom’s […]

Czytaj więcej
IT dla stomatologii i przychodni w Lublinie: Jak chronić dane pacjentów i uniknąć paraliżu gabinetu?

IT dla stomatologii i przychodni w Lublinie: Jak chronić dane pacjentów i uniknąć paraliżu gabinetu?

W nowoczesnym gabinecie stomatologicznym czy przychodni w Lublinie, technologia jest tak samo ważna jak unit czy autoklaw. Cyfrowa dokumentacja medyczna (EDM), obrazy z radiowizjografii (RVG), tomografia 3D oraz systemy rezerwacji online sprawiły, że bez sprawnego IT leczenie pacjentów staje się niemożliwe. Dla stomatologa lub właściciela przychodni, „brak dostępu do komputera” to nie tylko irytacja – […]

Czytaj więcej