Architektura sieci 5G od anteny do chmury: techniczny przewodnik po bezpieczeństwie
- 1. Najważniejsze w skrócie
- 2. Czym jest architektura sieci 5G?
- 3. Z jakich funkcji składa się rdzeń 5G (5GC)?
- 4. Jak wygląda stos protokołów 5G NR i gdzie działa ochrona?
- 5. Płaszczyzna sterowania
- 6. Jakie interfejsy i protokoły łączą elementy sieci 5G?
- 7. Czym jest architektura SBA i dlaczego zmienia bezpieczeństwo rdzenia?
- 8. Jak przebiega rejestracja urządzenia w sieci 5G?
- 9. Jak zestawiana jest sesja PDU w 5G?
- 10. Czym jest network slicing i czy izoluje ruch?
- 11. Czym różni się 5G SA od 5G NSA pod względem bezpieczeństwa?
- 12. Jakie są najważniejsze zagrożenia dla sieci 5G?
- 13. Co pokazał projekt RANsacked?
- 14. Jak analizować ruch 5G w Wiresharku?
- 15. Checklista bezpieczeństwa sieci 5G dla działu IT
- 16. Co to oznacza dla firm w Polsce?
- 17. Słownik skrótów
Architektura sieci 5G składa się z trzech warstw: urządzenia użytkownika (UE), sieci radiowej NG-RAN ze stacjami bazowymi gNB oraz rdzenia 5G (5G Core, 5GC). Rdzeń 5G w trybie Standalone jest zbudowany z funkcji sieciowych, które komunikują się ze sobą przez API HTTP/2, a nie przez dedykowane protokoły punkt-punkt. Dlatego bezpieczeństwo 5G wymaga jednocześnie wiedzy telekomunikacyjnej i kompetencji znanych z mikroserwisów, Kubernetes i PKI.
Ten przewodnik prowadzi przez sieć 5G od anteny do chmury: od stosu protokołów radiowych, przez interfejsy N1 do N9, po architekturę SBA, procedurę rejestracji i zestawienie sesji danych. Przy każdym elemencie pokazujemy, gdzie leży granica zaufania, co chroni standard 3GPP i co pozostaje decyzją operatora lub zespołu IT. Wszystkie wymagania bezpieczeństwa opisujemy na podstawie specyfikacji 3GPP, przede wszystkim TS 33.501 (bezpieczeństwo 5G), TS 23.501 (architektura) i TS 23.502 (procedury).
Najważniejsze w skrócie
- 5GC to mikroserwisy. Funkcje sieciowe (AMF, SMF, UDM, AUSF, PCF, NRF i inne) wystawiają usługi przez interfejs SBI oparty na HTTP/2 i JSON. Standard wymaga, by każda funkcja obsługiwała wzajemnie uwierzytelniony TLS, a autoryzację wywołań realizuje OAuth 2.0 z NRF jako serwerem autoryzacji.
- Integralność sygnalizacji jest obowiązkowa, szyfrowanie nie. Komunikaty RRC i NAS muszą mieć ochronę integralności (poza wyjątkami, np. nieuwierzytelnione połączenia alarmowe). Szyfrowanie RRC, NAS i danych użytkownika jest w TS 33.501 opcjonalne w użyciu i zalecane wszędzie, gdzie pozwalają przepisy.
- IMSI nie musi już trafiać w eter. 5G ukrywa stały identyfikator abonenta (SUPI) w postaci SUCI, szyfrowanej kluczem publicznym operatora (ECIES). Ochrona nie działa, gdy operator skonfiguruje schemat null lub urządzenie pracuje w trybie NSA, który korzysta z rdzenia 4G.
- Interfejsy N2 i N3 wymagają IPsec, chyba że operator uzna łącza za fizycznie chronione. Dane użytkownika w tunelu GTP-U między gNB a UPF są widoczne w sieci transportowej, jeśli tej ochrony nie włączono.
- Implementacje wciąż są niedojrzałe. Projekt RANsacked (University of Florida i North Carolina State University, 2025) wykazał 119 podatności i 97 identyfikatorów CVE w otwartych implementacjach rdzeni LTE i 5G, z czego 25 umożliwia ataki NAS przed uwierzytelnieniem z dowolnego telefonu.
Czym jest architektura sieci 5G?
Architektura sieci 5G to zestaw elementów i interfejsów zdefiniowanych przez 3GPP, które przenoszą sygnalizację i dane od urządzenia użytkownika, przez sieć radiową, do rdzenia i dalej do sieci danych, np. internetu lub sieci firmowej. Kluczowa zmiana względem 4G to rdzeń oparty na usługach (Service-Based Architecture, SBA) i pełny rozdział płaszczyzny sterowania od płaszczyzny użytkownika.
Uproszczony obraz „od anteny do chmury”:
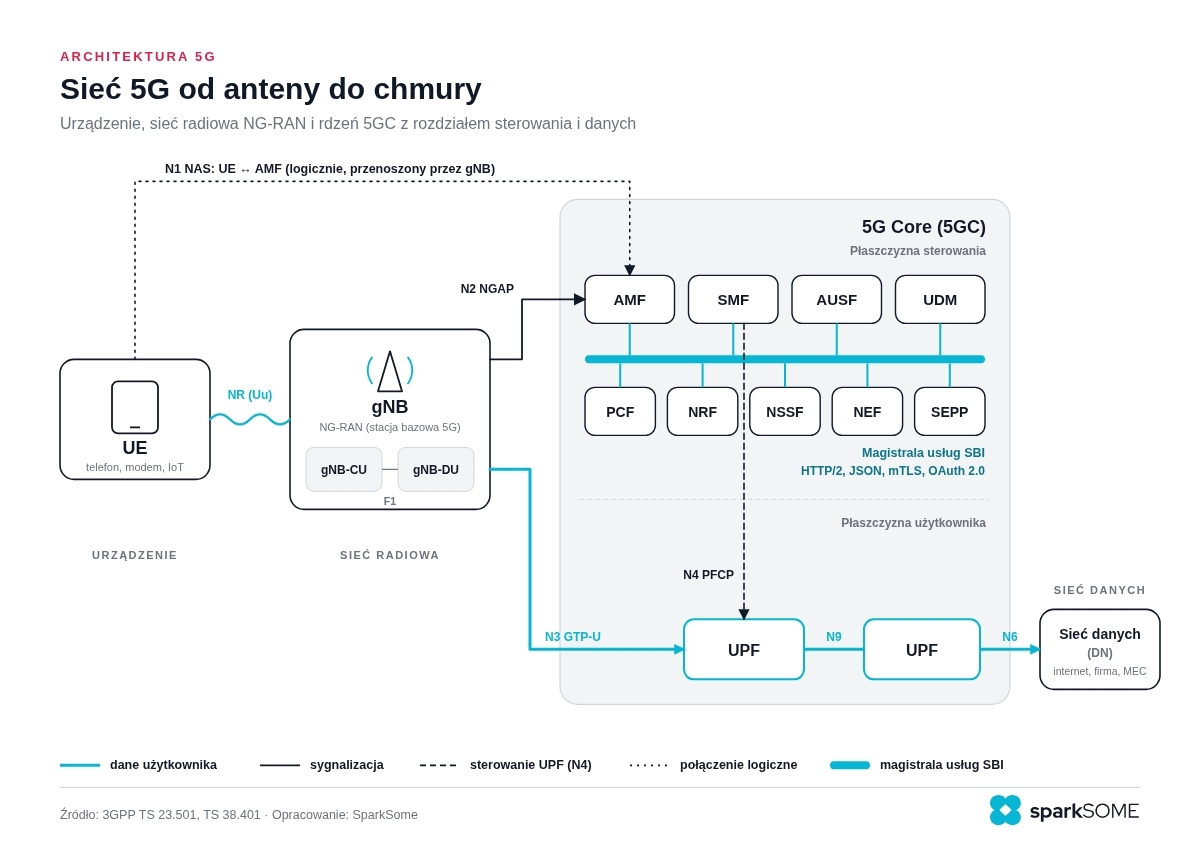
Trzy warstwy pełnią różne role:
- UE (User Equipment): urządzenie z modułem radiowym 5G i kartą USIM (lub eSIM). Przechowuje długoterminowy klucz abonenta K i oblicza SUCI.
- NG-RAN: sieć dostępowa ze stacjami gNB. gNB obsługuje interfejs radiowy NR i zamyka warstwy radiowe stosu protokołów. W 5G gNB może być podzielony na jednostkę centralną (gNB-CU) i rozproszoną (gNB-DU), połączone interfejsem F1.
- 5GC (5G Core): zestaw funkcji sieciowych (Network Functions, NF), które zarządzają dostępem, mobilnością, sesjami, politykami, danymi abonentów i przesyłaniem ruchu.
Z jakich funkcji składa się rdzeń 5G (5GC)?
Rdzeń 5G składa się z wyspecjalizowanych funkcji sieciowych. Większość z nich należy do płaszczyzny sterowania i komunikuje się przez SBI. Jedyną funkcją płaszczyzny użytkownika jest UPF, która przekazuje pakiety zgodnie z regułami otrzymanymi od SMF.
| Funkcja | Pełna nazwa | Rola | Odpowiednik w 4G (EPC) | Znaczenie dla bezpieczeństwa |
| AMF | Access and Mobility Management Function | Zakończenie NAS (N1) i NGAP (N2), rejestracja, mobilność, kontekst bezpieczeństwa NAS | Część funkcji MME | Pierwszy element rdzenia, który przetwarza komunikaty od niezweryfikowanych UE; główny cel ataków pre-auth |
| SMF | Session Management Function | Sesje PDU, przydział adresów IP, wybór i sterowanie UPF przez PFCP | Część MME oraz SGW-C/PGW-C | Steruje przepływem ruchu; przejęcie SMF lub podszycie się pod niego na N4 pozwala przekierować dane |
| UPF | User Plane Function | Przekazywanie pakietów, tunele GTP-U, egzekwowanie QoS, zliczanie ruchu | SGW-U/PGW-U | Styk z siecią danych (N6); widzi cały ruch użytkowników |
| AUSF | Authentication Server Function | Uwierzytelnianie UE w sieci domowej (5G-AKA, EAP-AKA’) | Część HSS/AAA | Weryfikuje RES*; trzyma klucz KAUSF |
| UDM | Unified Data Management | Dane subskrypcji, generowanie wektorów uwierzytelniających (ARPF), odszyfrowanie SUCI (SIDF) | HSS | Przechowuje najcenniejsze dane i klucz prywatny do SUCI |
| UDR | Unified Data Repository | Repozytorium danych dla UDM, PCF, NEF | Bazy HSS/SPR | Dane w spoczynku, w tym profile i klucze |
| PCF | Policy Control Function | Polityki QoS, ruchu i dostępu | PCRF | Błędna polityka może nadać nieuprawnione priorytety lub dostęp |
| NRF | Network Repository Function | Rejestr i odkrywanie usług NF, serwer autoryzacji OAuth 2.0 | Brak | Kompromitacja NRF pozwala podszywać się pod funkcje i wydawać tokeny |
| NSSF | Network Slice Selection Function | Wybór wycinków sieci (S-NSSAI) | Brak (EPC ma DECOR, inny mechanizm) | Decyduje o przypisaniu UE do wycinka |
| NEF | Network Exposure Function | Udostępnianie zdolności sieci aplikacjom zewnętrznym (AF) | SCEF | Brama API do rdzenia od strony partnerów |
| SEPP | Security Edge Protection Proxy | Ochrona sygnalizacji między operatorami (N32) | Brak bezpośredniego odpowiednika (w 4G: agenty i firewalle Diameter) | Granica zaufania w roamingu |
| SCP | Service Communication Proxy | Pośrednik w komunikacji między NF (komunikacja pośrednia) | Brak | Punkt kontroli i obserwacji ruchu SBI |
| N3IWF | Non-3GPP Interworking Function | Dostęp przez niezaufane sieci spoza 3GPP, np. Wi-Fi | ePDG | Tunel IPsec od UE |
Dwa podziały warto zapamiętać, bo przekładają się na różne wektory ataku:
- AMF to nie „nowy MME”, a UPF to nie „nowy MME”. AMF obsługuje sygnalizację i nie przenosi danych użytkownika. UPF przenosi dane i nie podejmuje decyzji sygnalizacyjnych. Atak DoS na AMF blokuje nowe rejestracje i procedury, ale nie zatrzymuje od razu ruchu w już zestawionych tunelach. Zalanie UPF ruchem nie blokuje rejestracji.
- UDM to więcej niż baza danych. W UDM działają ARPF (generowanie wektorów uwierzytelniających z klucza K) i SIDF (odszyfrowanie SUCI kluczem prywatnym sieci domowej). To najbardziej wrażliwy element całej architektury.
Jak wygląda stos protokołów 5G NR i gdzie działa ochrona?
Stos protokołów 5G NR dzieli się na płaszczyznę użytkownika (dane) i płaszczyznę sterowania (sygnalizacja). Warstwy radiowe kończą się w gNB, a protokół NAS kończy się w AMF, czyli gNB przenosi komunikaty NAS bez ich interpretowania. Ochrona kryptograficzna działa na dwóch poziomach: w warstwie PDCP (między UE a gNB) oraz w NAS (między UE a AMF).
Płaszczyzna użytkownika
Według TS 38.300 płaszczyzna użytkownika interfejsu radiowego obejmuje warstwy SDAP, PDCP, RLC, MAC i PHY, zakończone w gNB.
| Warstwa | Funkcja | Znaczenie dla bezpieczeństwa |
| SDAP (Service Data Adaptation Protocol) | Mapowanie przepływów QoS na radiowe kanały danych (DRB), znakowanie QFI w obu kierunkach; jedna instancja na sesję PDU | Nowość w 5G względem LTE; błędne mapowanie wpływa na jakość, nie na poufność |
| PDCP (Packet Data Convergence Protocol) | Szyfrowanie i ochrona integralności, kompresja nagłówków, numeracja i porządkowanie pakietów | Tu działa ochrona danych użytkownika na odcinku radiowym |
| RLC (Radio Link Control) | Segmentacja, retransmisje ARQ (tryb AM) | Brak funkcji kryptograficznych |
| MAC (Medium Access Control) | Harmonogramowanie zasobów, HARQ, multipleksacja | Brak funkcji kryptograficznych |
| PHY | Modulacja, kodowanie kanałowe, transmisja radiowa | Podatna na zagłuszanie (jamming), którego kryptografia nie rozwiązuje |
Płaszczyzna sterowania
Płaszczyzna sterowania obejmuje RRC, PDCP, RLC, MAC i PHY zakończone w gNB oraz NAS zakończony w AMF.
| Protokół | Między | Rola | Ochrona |
| RRC (Radio Resource Control) | UE i gNB | Zestawianie połączenia radiowego, konfiguracja DRB, pomiary, handover, stany RRC_IDLE, RRC_INACTIVE, RRC_CONNECTED | Przez PDCP kluczami KRRCint I KRRCenc |
| NAS-MM i NAS-SM | UE i AMF (SM przekazywane dalej do SMF) | Rejestracja, uwierzytelnienie, mobilność, sesje PDU | Własny kontekst bezpieczeństwa NAS, klucze KNASint I KNASenc |
Co jest obowiązkowe, a co opcjonalne?
To najczęściej mylony obszar. Wymagania z TS 33.501 (klauzule 5.3 i 5.5) wyglądają tak:
| Ochrona | Wsparcie w sprzęcie | Użycie | Uwagi |
| Integralność RRC | Obowiązkowe w gNB | Obowiązkowe (poza wyjątkami z TS 38.331), algorytm inny niż NIA0, z wyjątkiem nieuwierzytelnionych połączeń alarmowych | NIA0 musi być wyłączony w gNB tam, gdzie przepisy nie wymagają nieuwierzytelnionych połączeń alarmowych |
| Integralność NAS | Obowiązkowe w AMF | Obowiązkowe (poza wyjątkami z TS 24.501), algorytm inny niż NIA0, z wyjątkiem połączeń alarmowych | Analogiczny wymóg wyłączenia NIA0 w AMF |
| Szyfrowanie RRC i NAS | Obowiązkowe | Opcjonalne w użyciu | Standard zaleca szyfrowanie wszędzie, gdzie pozwalają przepisy |
| Szyfrowanie danych użytkownika (UP) | Obowiązkowe w gNB i UE | Opcjonalne, aktywowane przez gNB według polityki bezpieczeństwa UP przesłanej przez SMF | Polityka ma wartości Required, Preferred lub Not needed |
| Integralność danych użytkownika (UP) | Obowiązkowe w gNB; UE musi obsługiwać ją przy każdej przepływności | Opcjonalne, nigdy z NIA0 | Nowość względem LTE, gdzie integralności UP na odcinku radiowym nie było |
Algorytmy mają 4-bitowe identyfikatory:
| Identyfikator | Szyfrowanie (NEA) | Integralność (NIA) | Status w gNB i AMF |
| 0 | NEA0: brak szyfrowania | NIA0: brak ochrony integralności | Obowiązkowe do implementacji, mocno ograniczone w użyciu |
| 1 | 128-NEA1: SNOW 3G | 128-NIA1: SNOW 3G | Obowiązkowe |
| 2 | 128-NEA2: AES-128 w trybie CTR | 128-NIA2: AES-128 w trybie CMAC | Obowiązkowe |
| 3 | 128-NEA3: ZUC | 128-NIA3: ZUC | Opcjonalne |
Co z tego wynika dla zespołu IT: sam fakt, że sieć jest „5G”, nie oznacza, że dane użytkownika są szyfrowane na odcinku radiowym. Przy odbiorze prywatnej sieci 5G trzeba sprawdzić politykę bezpieczeństwa UP w SMF (najlepiej Required dla szyfrowania), wyłączenie NIA0 tam, gdzie nie jest wymagany przepisami, i listę dozwolonych algorytmów w gNB i AMF.
Jakie interfejsy i protokoły łączą elementy sieci 5G?
Interfejsy 5G (punkty odniesienia N1, N2, N3 i kolejne) wyznaczają granice między elementami sieci i najczęściej pokrywają się z granicami zaufania. Dla każdego z nich standard określa protokół i wymagany sposób ochrony transportu.
| Interfejs | Między | Protokół i transport | Port (IANA / 3GPP) | Ochrona wg TS 33.501 |
| N1 | UE i AMF | NAS-5GS, przenoszony w RRC (radio) i NGAP (N2) | n/d | Kontekst bezpieczeństwa NAS (integralność obowiązkowa) |
| N2 | gNB i AMF | NGAP na SCTP/IP | SCTP 38412 (ng-control) | IPsec ESP z IKEv2 na certyfikatach obowiązkowy do implementacji w gNB; DTLS musi być wspierany; użycie zależy od decyzji operatora, gdy węzeł jest fizycznie chroniony |
| N3 | gNB i UPF | GTP-U na UDP/IP | UDP 2152 | Wymagana integralność, poufność i ochrona przed powtórzeniem; IPsec ESP z IKEv2 obowiązkowy do implementacji w gNB; wyjątek dla środowisk fizycznie chronionych |
| N4 | SMF i UPF | PFCP na UDP/IP | UDP 8805 | Sieć wewnętrzna operatora; ochrona przez NDS/IP lub segmentację |
| N6 | UPF i sieć danych | IP (routing, NAT, firewall) | n/d | Poza zakresem 3GPP; odpowiada za nią operator lub firma (firewall, segmentacja) |
| N9 | UPF i UPF | GTP-U na UDP/IP | UDP 2152 | Jak transport wewnątrz sieci operatora; w roamingu przez bramy międzyoperatorskie |
| SBI (np. N8, N10, N11, N12) | Funkcje NF w 5GC | HTTP/2, JSON, TLS | Konfigurowalny | Wszystkie NF muszą wspierać wzajemnie uwierzytelniony TLS; TLS domyślnie w PLMN, chyba że ochronę zapewniają inne środki (NDS/IP, ochrona fizyczna) |
| N26 | MME i AMF | GTPv2-C | UDP 2123 | Interworking 4G/5G; ruch wewnętrzny operatora |
| N32 | SEPP i SEPP | HTTP/2 (N32-c, N32-f) | Konfigurowalny | TLS lub ochrona na poziomie aplikacji (PRINS) między operatorami |
| Xn | gNB i gNB | XnAP (SCTP), GTP-U | SCTP 38422 dla XnAP | Analogicznie do N2/N3 |
| F1 | gNB-CU i gNB-DU | F1AP (SCTP), GTP-U | SCTP 38472 dla F1AP | Analogicznie do N2/N3 |
Dwie obserwacje mają największe znaczenie praktyczne:
- N2 i N3 to najczęstsza luka w sieciach prywatnych. Standard wymaga zaimplementowania IPsec w gNB, ale pozwala operatorowi zrezygnować z ochrony kryptograficznej, jeśli uzna lokalizację za fizycznie chronioną. W hali produkcyjnej „fizycznie chroniona” bywa szafą rack przy linii, do której ma dostęp każdy serwisant. Bez IPsec cały ruch użytkowników w tunelach GTP-U oraz sygnalizacja NGAP są czytelne dla każdego, kto podłączy się do sieci transportowej.
- N4 i SBI to porty, które nie mogą być osiągalne spoza rdzenia. PFCP pozwala tworzyć, modyfikować i usuwać sesje w UPF. Ktoś, kto może wysłać komunikat PFCP do UPF, może przekierować lub zatrzymać ruch. Port UDP 8805 i porty SBI powinny być dostępne wyłącznie z adresów SMF i innych funkcji rdzenia.
Czym jest architektura SBA i dlaczego zmienia bezpieczeństwo rdzenia?
Service-Based Architecture (SBA) to model, w którym funkcje rdzenia 5G wystawiają usługi przez REST-owe API na HTTP/2 z danymi w JSON, a inne funkcje je wywołują. Przykładowo AMF wywołuje usługę Nausf_UEAuthentication w AUSF, aby uwierzytelnić urządzenie, oraz Nudm_SDM_Get w UDM, aby pobrać dane subskrypcji. Funkcje odnajdują się nawzajem przez NRF.
Wymagania bezpieczeństwa SBA z TS 33.501 (klauzula 13):
- Wzajemnie uwierzytelniony TLS. Wszystkie funkcje sieciowe muszą wspierać TLS z certyfikatami po stronie klienta i serwera, a tożsamości z certyfikatów służą do uwierzytelniania i kontroli polityk. Profil TLS odpowiada TS 33.210 z ograniczeniami wynikającymi z HTTP/2 (RFC 9113).
- TLS w PLMN, chyba że ochronę zapewniają inne środki. Standard dopuszcza NDS/IP (IPsec) albo ochronę fizyczną zamiast TLS wewnątrz sieci operatora. To świadoma furtka, z której wdrożenia korzystają ze względów operacyjnych.
- OAuth 2.0. NRF pełni rolę serwera autoryzacji OAuth 2.0, funkcja wywołująca jest klientem, a funkcja udostępniająca usługę jest serwerem zasobów. Token ogranicza, które usługi i operacje może wywołać dana funkcja.
- SEPP na granicy. Sygnalizacja do innych operatorów przechodzi przez SEPP i interfejs N32.
Typowe słabe punkty w praktyce
| Obszar | Co może pójść źle | Jak sprawdzić |
| TLS i certyfikaty | Brak TLS „bo sieć wewnętrzna”, certyfikaty samopodpisane bez weryfikacji, domyślne klucze z repozytorium projektu | Przechwycenie ruchu SBI (czy widać czysty HTTP/2), przegląd konfiguracji PKI i rotacji certyfikatów |
| Autoryzacja | Funkcje akceptują żądania bez tokenu, tokeny o zbyt szerokim zakresie lub długiej ważności | Wywołanie usługi bez tokenu i z tokenem innej funkcji w środowisku testowym |
| Ekspozycja sieciowa | Porty SBI i PFCP osiągalne z sieci zarządzania, IT biurowego lub internetu | Skan portów spoza segmentu rdzenia, przegląd NetworkPolicy, security groups i reguł firewall |
| Walidacja wejścia | Parsery JSON i ASN.1 bez odporności na zniekształcone dane | Fuzzing API i protokołów wyłącznie w izolowanym laboratorium |
| Logowanie | Brak logów odrzuconych żądań, błędów uwierzytelnienia i integralności | Wygenerowanie błędnych żądań i sprawdzenie, czy trafiły do SIEM |
Dla zespołu, który utrzymuje platformy kontenerowe, to znajomy krajobraz: segmentacja sieci w klastrze, mTLS między usługami, zarządzanie sekretami i certyfikatami, obserwowalność. Różnica polega na tym, że błąd w tej warstwie nie wyłącza jednej aplikacji, lecz łączność wszystkich urządzeń w sieci. Więcej o wzorcach bezpieczeństwa mikroserwisów piszemy w artykule Mikroserwisy w akcji: skalowalność, bezpieczeństwo i niezawodność, a o utrzymaniu klastrów w tekście Kubernetes bez bólu: Rancher + K3s na Proxmox z CI/CD.
Jak przebiega rejestracja urządzenia w sieci 5G?
Rejestracja (Registration) to procedura, w której UE zgłasza się do sieci, zostaje uwierzytelnione, uzgadnia z AMF kontekst bezpieczeństwa NAS i otrzymuje tymczasowy identyfikator 5G-GUTI. Procedurę opisuje TS 23.502 (klauzula 4.2.2.2), a jej część bezpieczeństwa TS 33.501.
Przebieg krok po kroku
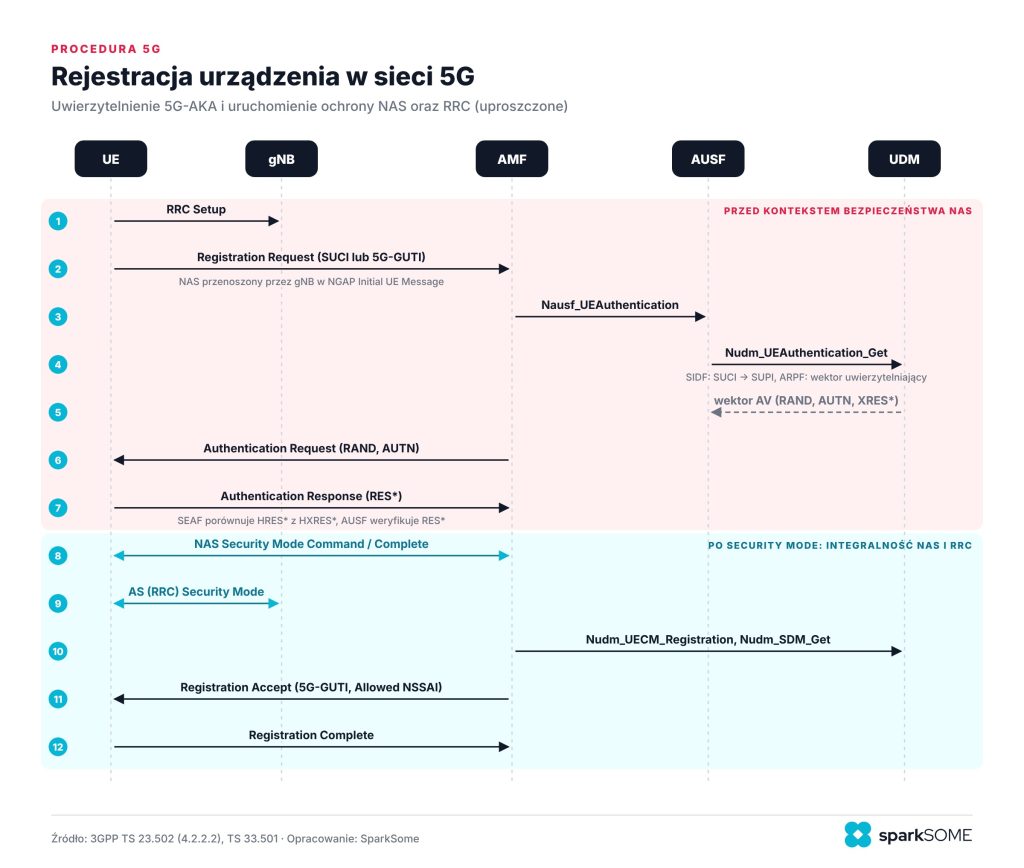
- Zestawienie RRC. UE nawiązuje połączenie RRC z gNB. W tym momencie nie ma jeszcze żadnej ochrony kryptograficznej na odcinku radiowym.
- Registration Request. UE wysyła żądanie rejestracji z identyfikatorem. Przy pierwszej rejestracji jest to SUCI, przy kolejnych zwykle 5G-GUTI. Jeśli UE ma już kontekst bezpieczeństwa NAS, wysyła jawnie tylko niezbędne pola, a pełną wiadomość umieszcza w chronionym kontenerze NAS.
- Wybór AMF i przekazanie przez NGAP. gNB opakowuje NAS w komunikat NGAP Initial UE Message i przesyła do AMF.
- Uwierzytelnienie. AMF wybiera AUSF na podstawie SUCI lub SUPI. AUSF pobiera z UDM wektor uwierzytelniający; SIDF w UDM odszyfrowuje SUCI do SUPI.
- NAS Security Mode Command. AMF wybiera algorytmy NEA i NIA, a UE potwierdza. Od tego momentu NAS ma ochronę integralności (i szyfrowanie, jeśli wybrano algorytm inny niż NEA0).
- AS Security Mode Command. gNB uruchamia ochronę RRC kluczami wyprowadzonymi z KgNB.
- Rejestracja w UDM i polityki. AMF rejestruje się w UDM (Nudm_UECM_Registration), pobiera dane subskrypcji (Nudm_SDM_Get) i zestawia z PCF powiązanie polityk dostępu.
- Registration Accept i Complete. UE otrzymuje 5G-GUTI i listę dozwolonych wycinków (Allowed NSSAI).
Jak SUCI chroni tożsamość abonenta?
SUCI (Subscription Concealed Identifier) to zaszyfrowana postać stałego identyfikatora abonenta SUPI (najczęściej IMSI). UE szyfruje część identyfikującą abonenta (MSIN) kluczem publicznym sieci domowej w schemacie ECIES, więc stacja podszywająca się pod sieć nie odczyta IMSI z żądania rejestracji. Odszyfrować SUCI może tylko SIDF w UDM operatora.
Struktura SUCI (TS 23.003, klauzula 2.2B):
Jak SUCI chroni tożsamość abonenta?
SUCI (Subscription Concealed Identifier) to zaszyfrowana postać stałego identyfikatora abonenta SUPI (najczęściej IMSI). UE szyfruje część identyfikującą abonenta (MSIN) kluczem publicznym sieci domowej w schemacie ECIES, więc stacja podszywająca się pod sieć nie odczyta IMSI z żądania rejestracji. Odszyfrować SUCI może tylko SIDF w UDM operatora.
| Pole | Zawartość | Jawne w eterze |
| Typ SUPI | 0 = IMSI, 1 = Network Specific Identifier, 2 = GLI, 3 = GCI | Tak |
| Identyfikator sieci domowej | MCC + MNC (dla IMSI) | Tak |
| Routing Indicator | 1 do 4 cyfr, kieruje do właściwych instancji AUSF i UDM | Tak |
| Protection Scheme ID | 0 = null, 1 = Profile A, 2 = Profile B | Tak |
| Home Network Public Key ID | Identyfikator klucza publicznego (0 przy schemacie null) | Tak |
| Scheme Output | Dla null: MSIN jawnie; dla Profile A/B: efemeryczny klucz publiczny, szyfrogram i MAC | Zaszyfrowane (poza null) |
Parametry profili ECIES (TS 33.501, aneks C.3.4):
| Parametr | Profile A | Profile B |
| Krzywa | Curve25519 (X25519) | secp256r1 (NIST P-256), kompresja punktu |
| KDF | ANSI X9.63 z SHA-256 | ANSI X9.63 z SHA-256 |
| Szyfrowanie | AES-128 w trybie CTR | AES-128 w trybie CTR |
| MAC | HMAC-SHA-256, tag 64 bity | HMAC-SHA-256, tag 64 bity |
| Rozmiar klucza efemerycznego w Scheme Output | 256 bitów | 264 bity |
Kiedy SUCI nie chroni? Według TS 33.501 (klauzula 6.12.2) UE używa schematu null tylko w trzech sytuacjach: przy nieuwierzytelnionej sesji alarmowej bez 5G-GUTI, gdy sieć domowa skonfigurowała schemat null, albo gdy sieć domowa nie dostarczyła klucza publicznego. W praktyce oznacza to, że prywatność IMSI w 5G zależy od konfiguracji kart SIM i rdzenia. W sieciach prywatnych z własnymi kartami często spotyka się schemat null, bo nikt nie wygenerował i nie wgrał pary kluczy. To pierwsza rzecz do sprawdzenia przy audycie.
Jak działa 5G-AKA?
5G-AKA to podstawowa metoda uwierzytelnienia w 5G (obok EAP-AKA’). Różni się od AKA z 4G tym, że sieć domowa (AUSF) sama potwierdza wynik uwierzytelnienia, zamiast polegać wyłącznie na sieci obsługującej. Mechanizm opiera się na wspólnym kluczu zapisanym w USIM i w ARPF.
- ARPF generuje losowe , token (zawierający i kod MAC) oraz oczekiwaną odpowiedź .
- AUSF oblicza skrót i przekazuje do SEAF w AMF parę , oraz ale nie samo
- UE weryfikuje (czy sieć zna klucz K i czy numer sekwencyjny jest świeży), oblicza i odsyła je do sieci.
- SEAF oblicza i porównuje z , a następnie AUSF porównuje z . Dopiero to drugie porównanie rozstrzyga o sukcesie.
Wzory z TS 33.501 (aneks A) i TS 33.220 (aneks B):
/
gdzie Li to długość parametru Pi zapisana na dwóch oktetach.
(serving network name) ma postać 5G:mnc<MNC>.mcc<MCC>.3gppnetwork.org. Wpięcie nazwy sieci obsługującej w wyprowadzenie wiąże wynik uwierzytelnienia z konkretną siecią, co utrudnia przeniesienie go do innej sieci.
Przykład w Pythonie, który pokazuje konstrukcję KDF i skrótu HXRESS* (dane wyłącznie poglądowe):
import hmac, hashlib

def kdf_3gpp(key: bytes, fc: int, *params: bytes) -> bytes:
    """Ogólna funkcja KDF z TS 33.220, aneks B.2: HMAC-SHA-256(Key, S)."""
    s = bytes([fc])
    for p in params:
        s += p + len(p).to_bytes(2, "big")   # P_i || L_i (L_i: 2 oktety)
    return hmac.new(key, s, hashlib.sha256).digest()

def hxres_star(rand: bytes, xres_star: bytes) -> bytes:
    """TS 33.501, aneks A.5: 128 najmniej znaczących bitów SHA-256(RAND || XRES*)."""
    return hashlib.sha256(rand + xres_star).digest()[16:]

snn = b"5G:mnc001.mcc001.3gppnetwork.org"   # PLMN testowy 001/01
Hierarchia kluczy 5G
Po udanym uwierzytelnieniu z kluczy CK i IK wyprowadzany jest łańcuch kluczy. Każdy poziom należy do innego elementu sieci, więc kompromitacja jednego elementu nie ujawnia kluczy wyższego poziomu.
| Klucz | Wyprowadzany z | Kto go zna | Zastosowanie |
| K | Klucz długoterminowy | USIM, ARPF (UDM) | Korzeń uwierzytelnienia |
| CK, IK | K (algorytmy AKA) | UE, ARPF | Wejście do wyprowadzenia |
| KAUSF | CK || IK, FC = 0x6A, SNN, | UE, AUSF | Klucz sieci domowej |
| KSEAF | KAUSF, FC = 0x6C, SNN | UE, SEAF | Klucz kotwiczący w sieci obsługującej |
| KAMF | KSEAF, FC = 0x6D, SUPI, ABBA | UE, AMF | Klucz AMF |
| KNASint KNASenc | KAMF | UE, AMF | Ochrona NAS |
| KgNB | KAMF, FC = 0x6E, uplink NAS COUNT, typ dostępu | UE, gNB | Klucz sieci radiowej |
| KRRCint, KRRCenc | KgNB | UE, gNB | Ochrona RRC |
| KUPint, KUPenc | KgNB | UE, gNB | Ochrona danych użytkownika |
| NH (Next Hop) | KAMF | UE, AMF | Bezpieczeństwo w przód przy handoverach |
Wniosek praktyczny: przejęcie gNB daje dostęp do kluczy RRC i UP dla obsługiwanych przez niego UE, ale nie do KAMF, KAUSF ani K. Dlatego ochrona UDM i AUSF (dostęp, segmentacja, szyfrowanie danych w spoczynku, HSM dla kluczy SIDF) ma wyższy priorytet niż ochrona pojedynczej stacji bazowej.
Jak zestawiana jest sesja PDU w 5G?
Sesja PDU (PDU Session) to logiczne połączenie między UE a siecią danych, identyfikowane przez DNN (Data Network Name, odpowiednik APN) i S-NSSAI. Sesja może być typu IPv4, IPv6, IPv4v6, Ethernet lub Unstructured. Procedurę opisuje TS 23.502 (klauzula 4.3.2.2).
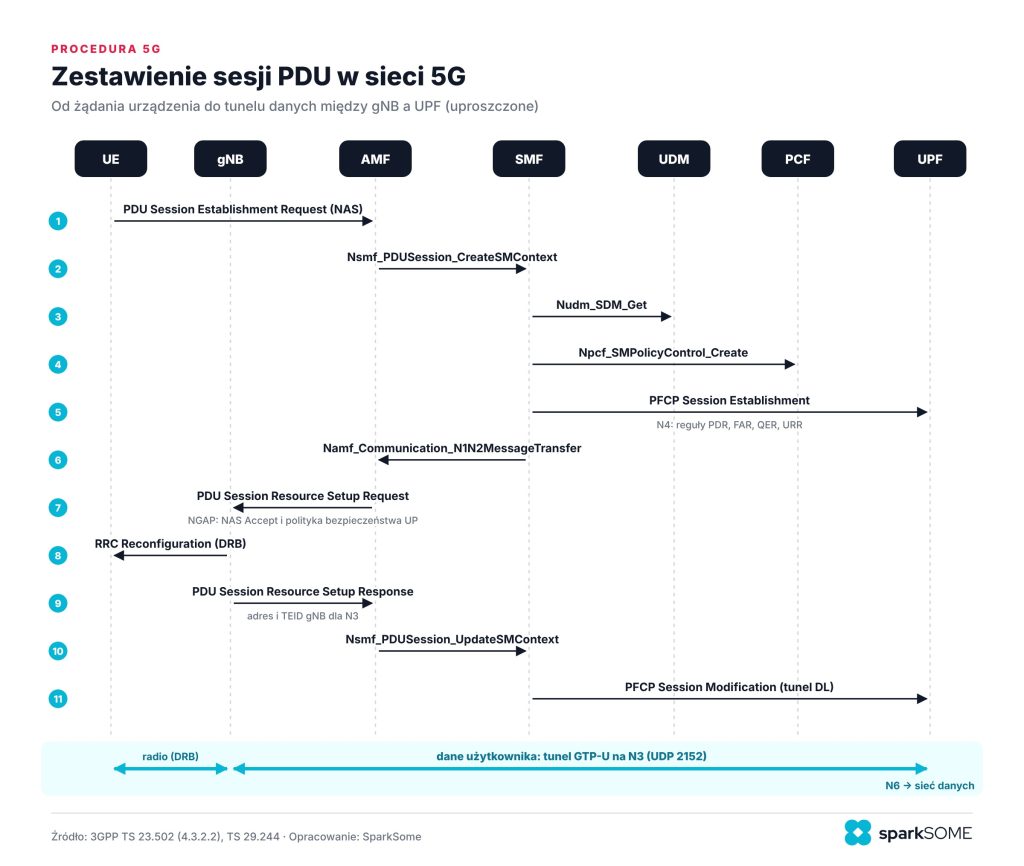
Najważniejsze elementy z punktu widzenia bezpieczeństwa:
- Reguły PFCP. SMF programuje UPF regułami zdefiniowanymi w TS 29.244: PDR (Packet Detection Rule, które pakiety pasują), FAR (Forwarding Action Rule, co z nimi zrobić), QER (QoS Enforcement Rule), URR (Usage Reporting Rule, zliczanie) i BAR (Buffering Action Rule). Fałszywy komunikat PFCP to w praktyce możliwość przepisania tych reguł.
- Tunele GTP-U i TEID. Każdy kierunek tunelu ma identyfikator TEID. GTP-U nie ma własnego uwierzytelnienia ani szyfrowania, więc bez IPsec na N3 pakiety użytkownika są w sieci transportowej czytelne, a wstrzyknięcie pakietu ze znanym TEID jest technicznie możliwe.
- Polityka bezpieczeństwa UP. SMF przekazuje do gNB politykę, która mówi, czy szyfrowanie i integralność danych użytkownika są wymagane, preferowane czy niepotrzebne.
- Przepływy QoS. W ramach sesji ruch dzieli się na przepływy QoS oznaczone QFI. SDAP w gNB mapuje je na radiowe kanały danych.
Czym jest network slicing i czy izoluje ruch?
Network slicing (wycinki sieci) pozwala uruchomić na jednej infrastrukturze kilka logicznych sieci o różnych parametrach. Wycinek identyfikuje S-NSSAI, złożony z obowiązkowego pola SST (Slice/Service Type, 8 bitów) i opcjonalnego SD (Slice Differentiator, 24 bity). UE prosi o wycinki w żądaniu rejestracji, a sieć (z pomocą NSSF) zwraca listę dozwolonych.
Standardowe wartości SST według TS 23.501 (klauzula 5.15.2.2):
| SST | Typ | Przykładowe zastosowanie |
| 1 | eMBB | Szerokopasmowy dostęp mobilny |
| 2 | URLLC | Komunikacja o wysokiej niezawodności i niskich opóźnieniach |
| 3 | MIoT | Masowy IoT |
| 4 | V2X | Komunikacja pojazdów |
| 5 | HMTC | Wysokowydajna komunikacja maszynowa |
| 6 | HDLLC | Wysoka przepływność i niskie opóźnienia |
| 7 | GBRSS | Strumieniowanie z gwarantowaną przepływnością |
Sieć nie musi obsługiwać wszystkich wartości, a operator może definiować własne.
Wycinek to izolacja logiczna, nie fizyczna. Stopień izolacji zależy od tego, które funkcje są współdzielone: osobne SMF i UPF dla wycinka dają inną separację niż wspólny AMF i wspólny UPF z różnymi pulami adresów. Wycinek nie jest automatycznie firewallem: jeśli dwa wycinki kończą się w tym samym UPF i mają trasę do siebie, ruch IP między nimi może przejść. Przy projektowaniu trzeba traktować wycinki jak środowisko multi-tenant w chmurze i sprawdzać separację na każdym poziomie: radio, rdzeń, UPF, sieć danych, bazy danych i logi.
Czym różni się 5G SA od 5G NSA pod względem bezpieczeństwa?
5G NSA (Non-Standalone) łączy radio NR z siecią LTE i rdzeniem 4G (EPC); najczęściej spotykany wariant to EN-DC (opcja 3). 5G SA (Standalone) używa radia NR i rdzenia 5GC (opcja 2). Ikona „5G” na telefonie nie mówi, z którym trybem urządzenie pracuje, a różnica dla bezpieczeństwa jest zasadnicza.
| Mechanizm | 5G NSA (EN-DC, rdzeń EPC) | 5G SA (rdzeń 5GC) |
| Rdzeń i sygnalizacja | EPC: MME, S1-AP, NAS EPS | 5GC: AMF, NGAP, NAS-5GS |
| Ochrona tożsamości | Brak SUCI; IMSI może być wysłane jawnie (np. na żądanie Identity Request) | SUCI z ECIES (o ile nie skonfigurowano schematu null) |
| Uwierzytelnienie | EPS-AKA, decyzja w sieci obsługującej | 5G-AKA lub EAP-AKA’, potwierdzenie w sieci domowej (AUSF) |
| Integralność danych użytkownika na radiu | Brak w LTE | Dostępna (opcjonalna w użyciu) |
| Architektura rdzenia | Interfejsy punkt-punkt (Diameter, GTP-C) | SBA: HTTP/2, mTLS, OAuth 2.0 |
| Network slicing | Brak slicingu 5GC | Pełny model S-NSSAI |
Co z tego wynika: testy i audyt sieci NSA w dużej mierze odpowiadają testom LTE. Mechanizmy opisane w tym przewodniku (SUCI, 5G-AKA, SBA, slicing) działają w pełni tylko w SA. Przy zakupie usługi 5G od operatora lub budowie sieci prywatnej warto zapytać wprost o tryb pracy.
Jakie są najważniejsze zagrożenia dla sieci 5G?
5G ma lepsze mechanizmy bezpieczeństwa niż poprzednie generacje, ale ich skuteczność zależy od konfiguracji i jakości implementacji. Poniżej zagrożenia uporządkowane według miejsca w architekturze.
| Zagrożenie | Mechanizm | Skutek | Ograniczenie ryzyka |
| Ujawnienie IMSI | Schemat null w SUCI, praca w NSA, wymuszenie przejścia do LTE/2G przez fałszywą stację | Śledzenie abonenta, profilowanie urządzeń | Wdrożenie Profile A lub B, preferowanie SA, ograniczenie fallbacku do starszych technologii w urządzeniach |
| Ataki downgrade | Zagłuszenie NR i podszycie się pod stację LTE lub 2G | Dostęp do słabszych mechanizmów starszych generacji | Polityki urządzeń wyłączające 2G, monitoring nieznanych stacji bazowych |
| Ataki NAS przed uwierzytelnieniem | Zniekształcone komunikaty NAS lub NGAP wysłane zanim powstanie kontekst bezpieczeństwa | Awaria AMF, czyli brak obsługi rejestracji na całym obszarze | Aktualizacje, fuzzing przed wdrożeniem, nadmiarowość AMF, kontrola przeciążenia |
| Niechroniony backhaul (N2, N3) | Brak IPsec, dostęp do sieci transportowej | Podsłuch danych w GTP-U, wstrzykiwanie NGAP | IPsec na N2/N3, segmentacja, kontrola dostępu do portów przełączników |
| Ekspozycja N4 i SBI | Porty PFCP lub SBI osiągalne spoza rdzenia | Przekierowanie lub zatrzymanie ruchu, wyciek danych abonentów | Firewall i NetworkPolicy, mTLS, OAuth 2.0, testy z zewnątrz segmentu |
| Słaba PKI rdzenia | Domyślne certyfikaty i klucze, brak weryfikacji łańcucha | Podszycie się pod funkcję sieciową | Własne CA, rotacja certyfikatów, HSM dla kluczy krytycznych |
| Burze sygnalizacyjne | Masowe rejestracje z wielu urządzeń, np. po zaniku zasilania lub z botnetu IoT | Przeciążenie AMF i SMF | Kontrola przeciążenia, limity, skalowanie, rozłożenie powrotu urządzeń w czasie |
| Przełamanie izolacji wycinków | Współdzielone funkcje i zasoby, błędne polityki | Wpływ jednego wycinka na drugi, wyciek danych | Dedykowane funkcje dla krytycznych wycinków, testy separacji |
Co pokazał projekt RANsacked?
Badacze z University of Florida i North Carolina State University opisali w 2025 roku wyniki fuzzingu interfejsów między siecią radiową a rdzeniem. Znaleźli 119 podatności, którym przypisano 97 identyfikatorów CVE, w siedmiu implementacjach LTE (Open5GS, Magma, OpenAirInterface, Athonet, SD-Core, NextEPC, srsRAN) i trzech implementacjach 5G (Open5GS, Magma, OpenAirInterface). 79 podatności dotyczyło MME, 36 AMF, a 4 SGW. 25 z nich umożliwiało ataki NAS przed uwierzytelnieniem, które może przeprowadzić dowolny telefon, a pozostałe wymagały przejęcia stacji bazowej lub femtokomórki. Autorzy podkreślają, że każda z opisanych podatności może zostać użyta do trwałego zakłócenia łączności komórkowej, potencjalnie na obszarze całego miasta.
Wniosek dla działów IT: rdzeń 5G trzeba traktować jak każde inne oprogramowanie sieciowe. Potrzebne są inwentaryzacja wersji, śledzenie CVE, proces aktualizacji i testy odporności przed wdrożeniem.
Jak analizować ruch 5G w Wiresharku?
Wireshark dekoduje wszystkie kluczowe protokoły 5G: NGAP, NAS-5GS, PFCP, GTP-U i HTTP/2. W laboratorium, gdzie rdzeń i symulator RAN działają na jednej maszynie, można przechwycić pełny przebieg rejestracji i sesji PDU. Przydatne filtry wyświetlania:
ngap | # sygnalizacja gNB ↔ AMF (N2) |
nas-5gs | # komunikaty NAS 5G (N1) |
pfcp | # sterowanie UPF przez SMF (N4) |
gtp | # tunele GTP-U z danymi użytkownika (N3, N9) |
http2 | # ruch SBI między funkcjami rdzenia (gdy nie jest w TLS) |
sctp.port == 38412 | # wszystko na porcie NGAP |
udp.port == 8805 | # wszystko na porcie PFCP |
udp.port == 2152 | # wszystko na porcie GTP-U |
Gdy NAS używa algorytmu NEA0 (brak szyfrowania), Wireshark może zdekodować zawartość chronionych komunikatów po włączeniu preferencji nas-5gs.null_decipher. W tshark:
tshark -r rejestracja.pcap -o nas-5gs.null_decipher:TRUE -Y "ngap"
Preferencja dotyczy wyłącznie algorytmu NEA0. Dlatego do nauki analizy NAS w laboratorium najprościej skonfigurować rdzeń z NEA0, pamiętając, że w produkcji ta konfiguracja jest niedopuszczalna. Jeśli w przechwyconym ruchu SBI widać czytelne ramki HTTP/2 z JSON, oznacza to, że między funkcjami rdzenia nie działa TLS. W środowisku produkcyjnym to ustalenie do raportu.
Co sprawdzić w przechwyconym ruchu:
- Czy w Registration Request występuje SUCI z identyfikatorem schematu innym niż 0.
- Jakie algorytmy wybrał NAS Security Mode Command (czy nie NEA0/NIA0).
- Czy po Security Mode Command pojawiają się komunikaty NAS bez ochrony, których standard nie wymienia jako wyjątków.
- Czy ruch NGAP i GTP-U jest widoczny jawnie w sieci transportowej (brak IPsec).
- Czy PFCP przychodzi wyłącznie z adresów SMF.
Pełną konfigurację laboratorium (Open5GS, UERANSIM, Wireshark) opisujemy krok po kroku w osobnym artykule z tej serii.
Checklista bezpieczeństwa sieci 5G dla działu IT
Sieć radiowa i urządzenia
- Integralność RRC i NAS włączona z algorytmami innymi niż NIA0; NIA0 wyłączony w gNB i AMF, jeśli przepisy nie wymagają nieuwierzytelnionych połączeń alarmowych.
- Szyfrowanie RRC i NAS włączone (NEA1, NEA2 lub NEA3), lista algorytmów uporządkowana według preferencji.
- Polityka bezpieczeństwa UP w SMF: szyfrowanie Required; integralność UP Preferred lub Required tam, gdzie pozwala wydajność.
- Karty SIM z kluczem publicznym sieci i schematem Profile A lub B (brak schematu null).
- Urządzenia pracują w trybie SA; fallback do 2G wyłączony politykami MDM tam, gdzie to możliwe.
Transport i interfejsy
- IPsec (ESP, IKEv2 z certyfikatami) na N2 i N3 albo udokumentowane uzasadnienie ochrony fizycznej.
- Porty NGAP (SCTP 38412) osiągalne tylko z adresów gNB.
- PFCP (UDP 8805) osiągalne tylko między SMF a UPF.
- Interfejs N6 za firewallem z politykami wychodzącymi i przychodzącymi; segmentacja ruchu urządzeń od sieci biurowej.
Rdzeń 5G (SBA)
- Wzajemny TLS na wszystkich interfejsach SBI, certyfikaty z własnego CA, brak certyfikatów i kluczy domyślnych.
- OAuth 2.0 włączone; funkcje odrzucają żądania bez tokenu lub z tokenem o niewłaściwym zakresie.
- Porty SBI niedostępne spoza segmentu rdzenia (NetworkPolicy, security groups, firewall).
- Klucz prywatny SIDF i dane UDR chronione (kontrola dostępu, szyfrowanie w spoczynku, najlepiej HSM).
- Inwentaryzacja wersji funkcji sieciowych, śledzenie CVE i proces aktualizacji.
Monitoring i odporność
- Logi błędów uwierzytelnienia, odrzuceń Security Mode, błędów integralności i odrzuconych żądań SBI trafiają do SIEM.
- Alarmy na nietypowe wolumeny rejestracji i sesji (burze sygnalizacyjne).
- Nadmiarowość AMF, SMF i UPF przetestowana scenariuszem awarii.
- Fuzzing i testy odporności przeprowadzone w izolowanym laboratorium przed wdrożeniem nowej wersji.
Co to oznacza dla firm w Polsce?
Bezpieczeństwo 5G przestaje być tematem wyłącznie dla operatorów. Dwie zmiany sprawiają, że trafia na biurka działów IT w firmach:
- Prywatne sieci 5G. Od 2023 roku przedsiębiorstwa mogą uzyskiwać od UKE pozwolenia radiowe na lokalne sieci w paśmie 3900-4200 MHz (zakres 3800-3900 MHz jest przeznaczony dla jednostek samorządu terytorialnego). Firma, która uruchamia taką sieć, staje się de facto operatorem własnego rdzenia 5G i odpowiada za jego konfigurację.
- Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa. Przepisy wdrażające NIS2 obowiązują od 3 kwietnia 2026 roku. Podmioty kluczowe i ważne mają czas na dostosowanie systemów i procedur do 3 kwietnia 2027 roku, a podmioty kluczowe muszą przejść pierwszy audyt do 3 kwietnia 2028 roku. Ustawa wprowadza też procedurę uznania dostawcy za dostawcę wysokiego ryzyka, z 7-letnim okresem na wycofanie jego sprzętu.
W obu przypadkach potrzebna jest ta sama wiedza: gdzie w architekturze 5G są granice zaufania, które mechanizmy są obowiązkowe, a które trzeba świadomie włączyć, i jak to zweryfikować.
Słownik skrótów
| Skrót | Znaczenie |
| 5GC | 5G Core, rdzeń sieci 5G |
| AKA | Authentication and Key Agreement |
| AMF | Access and Mobility Management Function |
| AUSF | Authentication Server Function |
| DNN | Data Network Name |
| gNB | Stacja bazowa 5G NR |
| GTP-U | GPRS Tunnelling Protocol, płaszczyzna użytkownika |
| NAS | Non-Access Stratum |
| NEA / NIA | Algorytmy szyfrowania / integralności 5G |
| NGAP | NG Application Protocol |
| NRF | Network Repository Function |
| NSSF | Network Slice Selection Function |
| PFCP | Packet Forwarding Control Protocol |
| PDU | Protocol Data Unit (sesja PDU) |
| RRC | Radio Resource Control |
| SBA / SBI | Service-Based Architecture / Interface |
| SDAP | Service Data Adaptation Protocol |
| SEPP | Security Edge Protection Proxy |
| S-NSSAI | Single Network Slice Selection Assistance Information |
| SUCI / SUPI | Subscription Concealed / Permanent Identifier |
| UDM / UDR | Unified Data Management / Repository |
| UE | User Equipment |
| UPF | User Plane Function |
Powiązane artykuły
Architektura sieci 5G od anteny do chmury: techniczny przewodnik po bezpieczeństwie
Architektura sieci 5G składa się z trzech warstw: urządzenia użytkownika (UE), sieci radiowej NG-RAN ze stacjami bazowymi gNB oraz rdzenia 5G (5G Core, 5GC). Rdzeń 5G w trybie Standalone jest zbudowany z funkcji sieciowych, które komunikują się ze sobą przez API HTTP/2, a nie przez dedykowane protokoły punkt-punkt. Dlatego bezpieczeństwo 5G wymaga jednocześnie wiedzy telekomunikacyjnej […]
Czytaj więcej
Ataki na sieć 5G: SUCI, downgrade do LTE, burze sygnalizacyjne i izolacja network slicing
Najważniejsze zagrożenia dla sieci 5G to ujawnienie stałego identyfikatora abonenta, wymuszenie przejścia urządzenia do starszej technologii (LTE lub 2G), awarie i przeciążenia funkcji AMF wywołane sygnalizacją przed uwierzytelnieniem oraz niewystarczająca izolacja wycinków sieci (network slicing). Standard 5G ma mechanizmy przeciw każdemu z nich, ale ich skuteczność zależy od trybu pracy sieci (SA lub NSA), konfiguracji […]
Czytaj więcej
Komunikacja radiowa – od pierwszej iskry do ery Wi‑Fi i 5G
Jak działa komunikacja radiowa? Od fal elektromagnetycznych i pierwszych eksperymentów, przez AM i FM, aż po Wi-Fi i 5G – techniczne wprowadzenie do świata bezprzewodowej transmisji danych.
Czytaj więcej
Laboratorium 5G krok po kroku: Open5GS, UERANSIM i Wireshark
Laboratorium 5G to kompletna sieć 5G Standalone uruchomiona na jednej maszynie wirtualnej, bez żadnego nadawania radiowego. Open5GS zapewnia rdzeń 5G (AMF, SMF, UPF, AUSF, UDM, NRF i pozostałe funkcje), UERANSIM symuluje stację bazową gNB i urządzenie UE, a Wireshark pozwala obejrzeć każdy komunikat: NGAP, NAS, PFCP, GTP-U i HTTP/2. To najszybszy sposób, żeby zobaczyć na […]
Czytaj więcej
Rdzeń 5G jako mikroserwisy: SBA, mTLS, OAuth 2.0 i NRF pod lupą
Rdzeń 5G (5G Core) w architekturze SBA to zestaw funkcji sieciowych, które udostępniają sobie usługi przez REST-owe API na HTTP/2 z danymi w JSON. Funkcje rejestrują się i odnajdują przez NRF, autoryzują wywołania tokenami OAuth 2.0 wydawanymi przez NRF i chronią transport wzajemnie uwierzytelnionym TLS. Dla zespołów DevOps oznacza to, że bezpieczeństwo rdzenia 5G opiera […]
Czytaj więcej
Bezpieczeństwo sieci od podstaw: jak ARP spoofing i BGP hijacking otwierają drzwi do ataków.
Analiza zagrożeń ARP spoofing i BGP hijacking w protokołach sieciowych zwiększa bezpieczeństwo infrastruktury IT. Sprawdź praktyczne wskazówki SparkSome.
Czytaj więcej